Восстановление состояние групповой политики по умолчанию
В домене Active Directory по умолчанию создаются два объекта групповой политики (Group Policy Object, GPO): Default Domain Policy и Default Domain Controllers Policy. Default Domain Policy назначается на весь домен и определяет в нем политику паролей и учетных записей, а Default Domain Controllers Policy связан с OU Domain Controllers и обеспечивает повышенный уровень безопасности для контроллеров домена.
Эти GPO очень важны, поэтому не рекомендуется вносить в них изменения без крайней необходимости. Так Default Domain Policy рекомендуется использовать только для управления настройками учетных записей, политиками паролей и Керберос, а Default Domain Controllers Policy GPO — для настройки пользовательских прав и политик аудита.
Однако на тот случай, если они повреждены или изменены до полной неработоспособности, есть возможность вернуть их в исходное состояние. Для этого в состав каждой серверной операционной системы начиная с Windows Server 2003 включена утилита Dsgpofix.exe, позволяющая восстановить состояние этих GPO на момент установки. (далее…)
Корзина AD (Active Directory Recycle Bin) в Windows Server 2012
В Windows Server 2012 корзина обрела графический интерфейс. Теперь включить ее можно из административного центра Active Directory.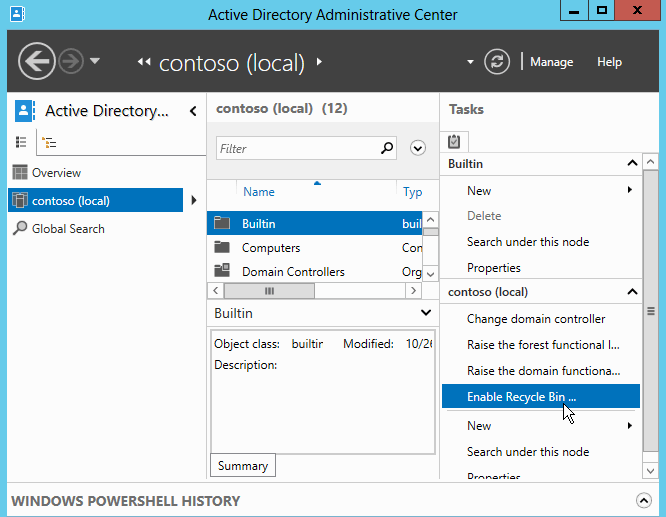
(далее…)
Корзина в Active Directory (Active Directory Recycle Bin)
В продолжении темы о восстановлении объектов в Active Directory. В данной статье речь пойдет об инструменте, который призван облегчить процесс восстановления данных и сделать его более эффективным. Речь идет о Active Directory Recycle Bin, или корзине для удаленных объектов Active Directory. Принцип работы корзины Для начала вспомним, как выглядит жизненный цикл объекта AD при удалении. Объект помечается как удаленный (атрибут isDeleted объекта устанавливается в true) и из него удаляются лишние атрибуты. Затем он переименовывается и перемещается в контейнер Deleted Objects, в котором хранится в течение срока жизни удаленного объекта. По истечении этого срока он удаляется окончательно.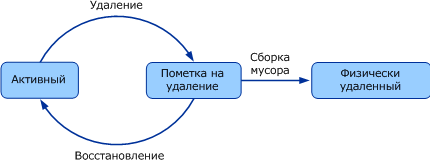 (далее…)
Базовые команды Команды Linux
предыдущая часть: Часть 1.
Корректные: выключение, перезагрузка, выход из системы
- # init 0
- Выключить систему
- # logout
- Завершить текущую сессию
- # reboot
- Перезагрузка
- # shutdown -h now
- Еще один вариант корректного выключения
- # shutdown -h 22:15 &
- Запланировать выключение системы на 22 часа 15 минут
- # shutdown -c
- Отменить запланированное выключения системы
- # shutdown -r now
- Еще один вариант перезагрузки
- # telinit 0
- Тоже способ выключения системы (далее…)
В статье пойдет речь о том как скрыть неиспользуемые контейнеры в Active Directory
В оснастке Active Directory Users and Computers (ADUC), находятся контейнеры (Organization Unit, OU), в которые помещаются учетные записи пользователей, компьютеров и групп. В зависимости от размера и структуры организации количество OU может быть весьма большим.
Также оснастке ADUC присутствуют предопределенные контейнеры. Большинство из них практически не используются, однако болтаются в оснастке, загромождая место и затрудняя администрирование AD.
Вот так выглядит оснастка ADUC сразу после установки служб Active Directory. По умолчанию в ней отображаются следующие контейнеры:
• Builtin — контейнер, который содержит встроенные группы безопасности (Administrators, Backup Operators, Event Log Readers и так далее);
• Computers — контейнер для компьютеров по умолчанию;
• Domain Controllers — контейнер для контроллеров домена;
• ForeignSecurityPrincipals — контейнер, используемый для хранения идентификаторов безопасности (SID), связанных с доверенными доменами;
• Managed Service Accounts — контейнер для управляемых учетных записей служб;
• Users — контейнер для пользователей и групп по умолчанию. В нем содержатся такие важные группы, как Domain, Enterprise и Schema Admins. (далее…)
0